KSC / NIS2 w branży fotowoltaicznej
Przygotuj firmę, kadrę i pracowników na nowe wymagania cyberbezpieczeństwa.
Modułowe szkolenia online dla firm z sektora PV i OZE.
Osobne ścieżki dla kadry zarządzającej i pracowników, praktyczne scenariusze, ćwiczenia oraz checklisty pomagające przełożyć wymagania na konkretne decyzje i działania w organizacji.
Masz kilka tygodni, żeby sprawdzić, czy Twoja firma podlega KSC / NIS2
Termin złożenia wniosku o wpis mija
3 października 2026 r.
Firma powinna samodzielnie ocenić, czy i w jakiej roli podlega wymaganiom. Dotyczy to m.in. analizy roli organizacji w branży PV i OZE, jej wielkości, struktury grupowej, spółek celowych oraz dodatkowych przesłanek objęcia obowiązkami.
To moment, w którym nie warto czekać na decyzję administracyjną. Organizacja powinna zebrać dane, przeprowadzić ocenę i udokumentować swoją decyzję.
Dwie ścieżki szkoleniowe
Dla kadry zarządzającej
i dla pracowników.
Praktyczne ćwiczenia
Scenariusze osadzone w realiach
branży PV i OZE.
Cykliczne szkolenia
Możliwość kontynuacji
i aktualizacji wiedzy.
Wyłącznie konkrety
Każdy moduł trwa 60 minut.
Praktyczna merytoryka.
Elastyczny program
Możesz wykupić pojedynczy moduł
lub cały pakiet.
Potwierdzenie wiedzy
Test końcowy i certyfikat
potwierdzający ukończenie szkolenia.
Na to szkolenie prezes
nie może wysłać zamiast siebie informatyka
Osoby zarządzające muszą posiadać wiedzę potrzebną do podejmowania decyzji dotyczących cyberbezpieczeństwa, SZBI, ryzyka, incydentów oraz nadzoru nad realizacją zadań.
Wiedza, którą można wykorzystać w codziennej pracy
Praktyczne kryteria decyzji
Nie tylko informacje o wymaganiach, ale również sposób zastosowania ich w konkretnej sytuacji.
Ćwiczenie w każdym module
Każde spotkanie zawiera sytuację wymagającą podjęcia konkretnej decyzji.
Czas na pytania
Każdy moduł trwa 60 minut: 45 minut części merytoryczno-warsztatowej oraz 15 minut pytań.
Scenariusze z branży PV i OZE
Przykłady związane z farmami fotowoltaicznymi, serwisem, dostawcami, portalami monitoringu, płatnościami i dostępem do OT.
Checklisty i działania
Uczestnicy kończą moduły z praktycznymi kryteriami i listami działań, które można wykorzystać w organizacji.
Jak wygląda szkolenie?
Każdy moduł szkoleniowy koncentruje się na jednym konkretnym problemie i trwa 60 minut. Pierwsze 45 minut obejmuje część merytoryczno-warsztatową, przykład, ćwiczenie oraz podsumowanie, natomiast ostatnie 15 minut przeznaczone jest na pytania uczestników i pracę z prowadzącym. Szkolenia realizowane są online i mają modułową formułę, dzięki czemu można wykupić pojedynczy moduł lub pełną ścieżkę rozwojową. Program został zaprojektowany jako cykliczny, tak aby wiedza mogła być regularnie rozwijana i aktualizowana. W przypadku obszaru OT wariant 3A lub 3B dobierany jest do zakresu obowiązków oraz poziomu technicznego uczestników. Minimalna liczebność grupy wynosi 15 osób.
Dwie grupy. Dwa różne rodzaje odpowiedzialności.
Kadra zarządzająca
Program dla osób odpowiedzialnych za:
- samoidentyfikację organizacji,
- podejmowanie decyzji,
- zarządzanie ryzykiem,
- nadzorowanie realizacji obowiązków,
- dokumentowanie decyzji,
- współpracę z dostawcami,
- odporność łańcucha dostaw,
- określanie priorytetów,
- harmonogram i budżet działań związanych z cyberbezpieczeństwem.
Pracownicy
Program dla osób odpowiedzialnych za:
- pracowników biurowych,
- pracowników operacyjnych,
- pracowników technicznych,
- serwisu i O&M,
- automatyków,
- administratorów,
- osób współpracujących z dostawcami i serwisantami.
Uczestnicy uczą się rozpoznawać zagrożenia i właściwie reagować w sytuacjach,
które mogą wydarzyć się podczas normalnego dnia pracy.
Wykonuję, weryfikuję czy zgłaszam?
To jedna z podstawowych decyzji ćwiczonych podczas szkolenia.
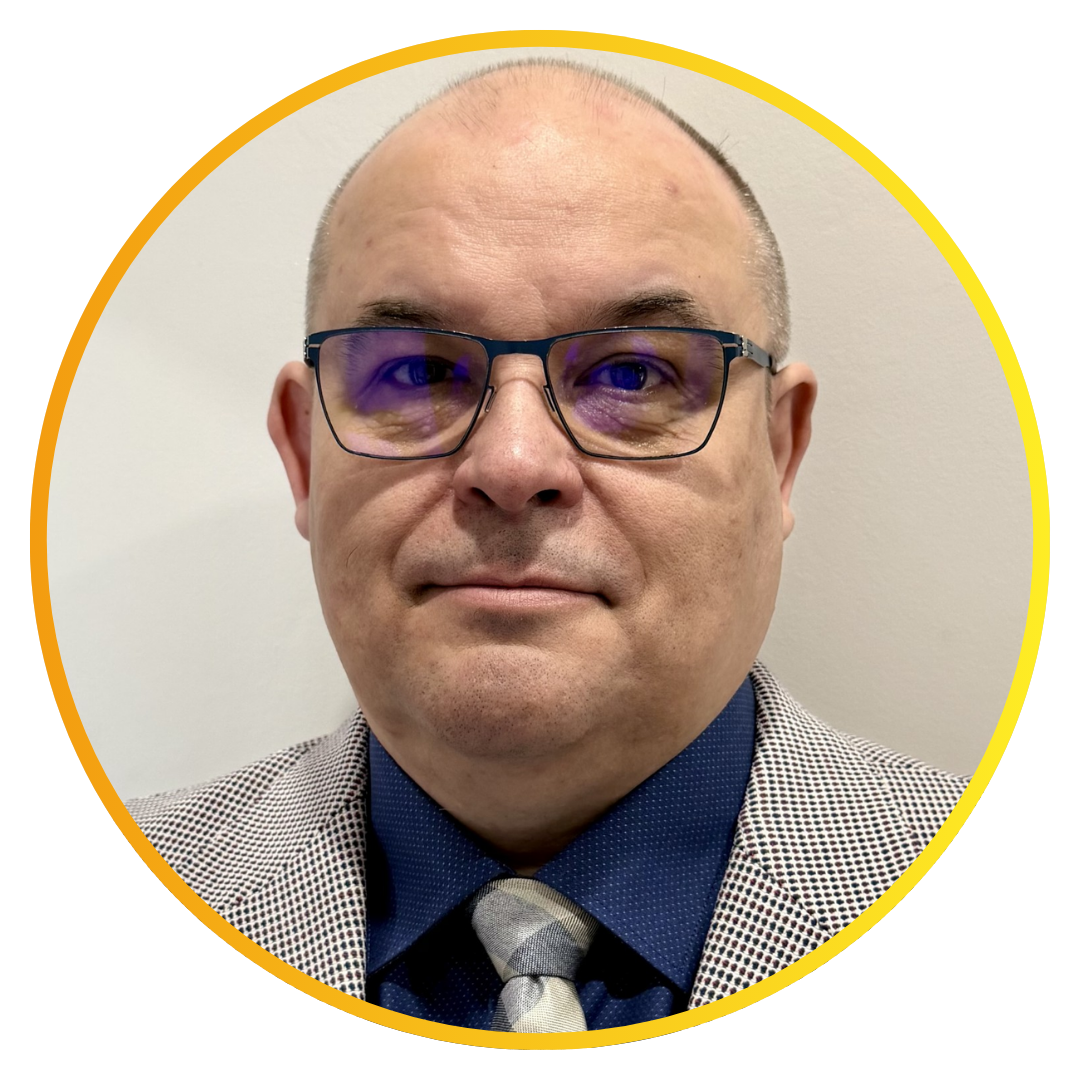
Prowadzący
Daniel Lisiecki
Chief Information Security Officer i ekspert IT z ponad 25-letnim doświadczeniem technicznym, zarządczym i analitycznym.
- certyfikowany Audytor Wiodący Systemu Zarządzania Bezpieczeństwem Informacji według PN-EN ISO/IEC 27001:2023-08,
- Audytor Wiodący Systemu Zarządzania Jakością według PN-EN ISO 9001:2015,
- doświadczenie w rozwoju i utrzymaniu SZBI,
- cyberbezpieczeństwo,
- zarządzanie ryzykiem,
- ciągłość działania,
- wdrażanie wymagań KSC,
- planowanie i prowadzenie audytów,
- pozyskiwanie obiektywnych dowodów,
- formułowanie ustaleń i raportowanie,
- współpraca z kadrą zarządzającą,
- współpraca z zespołami technicznymi,
- współpraca z dostawcami.
Program dla kadry zarządzającej
Moduł 1. Wstęp i samoidentyfikacja
Czy i w jakiej roli Twoja organizacja może podlegać wymaganiom KSC / NIS2?
Zakres:
samoidentyfikacja zamiast oczekiwania na decyzję administracyjną, mapa ról w branży PV i OZE, wytwórca energii, agregator, operator magazynu, spółka projektowa, właściciel farmy, instalator, usługodawca, znaczenie wielkości przedsiębiorstwa, struktury grupowe, spółki celowe i SPV, dodatkowe przesłanki objęcia obowiązkami, właściciel decyzji, dane potrzebne do oceny, ścieżka zatwierdzenia, dalsze kroki dokumentacyjne.
Ćwiczenie
Przejście przez przykładowe struktury SPV i przygotowanie wstępnej decyzji na podstawie danych organizacji.
Po module
Uczestnik wychodzi z checklistą samoidentyfikacji, a nie tylko z opisem przepisów.
Moduł 2. Odpowiedzialność kierownika podmiotu
Kara idzie na spółkę, ale konsekwencje na Ciebie
Zakres:
granice delegowania zadań, odpowiedzialność kierownictwa za nadzór, zadania powierzane pracownikom, IT i firmom zewnętrznym, protokoły decyzji, raporty, akceptacje ryzyka, przeglądy, rejestry działań, właściciel zadania, termin wykonania, kryterium odbioru, częstotliwość raportowania, eskalacja, formalne zamknięcie zadania, szkolenie kierownictwa, cykl raportowania i przeglądów zarządczych.
Ćwiczenie
Po incydencie okazuje się, że zadania nie wykonał dział IT albo zewnętrzny dostawca.
Jakie dowody nadzoru powinno posiadać kierownictwo?
Po module
Najważniejsze pytanie brzmi nie tylko:
„Komu powierzono zadanie?”
ale również:
„Jak sprawdzano jego wykonanie?”
Moduł 3. Ryzyko dostawcy i należyta staranność
Twoje falowniki. Cudzy zdalny dostęp. Ryzyko po stronie organizacji.
W środowisku PV istotną częścią ryzyka są nie tylko własne systemy organizacji, ale również zależności od dostawców:
zdalny dostęp producenta, portale serwisowe, chmura monitoringu, automatyka przemysłowa, podwykonawcy, serwis zewnętrzny.
Zakres:
mapa kluczowych dostawców, zależności biznesowe, kompetencje dostawcy, sposób zarządzania bezpieczeństwem, historia incydentów, ciągłość działania, podwykonawcy, przedstawiane dowody, właściciel ryzyka, monitoring współpracy, wskaźniki i przeglądy, niezgodności, działania naprawcze, warunki zakończenia współpracy, plan wyjścia, przekazanie informacji, odebranie dostępów.
Ćwiczenie
Dostawca przedstawia niepełne dowody, a uchybienia zaczynają się powtarzać.
Kontynuujemy współpracę, wymagamy działań naprawczych czy kończymy współpracę?
Po module
Pełny cykl zarządzania dostawcą: wybór, należyta staranność, właściciel ryzyka, nadzór i plan wyjścia.
Konkretnie i technicznie — o sprzęcie, dostępie i realnych zależnościach organizacji, a nie tylko o dokumentacji.
Moduł 4. Łańcuch dostaw i gotowość organizacji
Nie podlegasz ustawie? Twój klient i tak może wpisać wymagania do umowy.
Duzi odbiorcy, OSD, przemysł czy samorząd mogą przenosić wymagania dotyczące cyberbezpieczeństwa na:
wykonawców EPC, serwis O&M, dostawców, podwykonawców.
W praktyce może to oznaczać:
dodatkowe klauzule umowne, wymagania wobec dostawców, audyty, prawo do kontroli, konieczność przedstawienia dowodów dojrzałości organizacji.
Zakres:
bezpieczeństwo w łańcuchu dostaw, kaskadowanie oczekiwań na wykonawców i dostawców, gotowość organizacji, procesy, odpowiedzialności, dowody, zgodność i dojrzałość, wiarygodność biznesowa, harmonogram działań, budżet, przygotowanie SZBI, audyt, rozwój nadzoru nad dostawcami.
Zgodność jako przewaga sprzedażowa
Dojrzałość w zakresie cyberbezpieczeństwa może wpływać nie tylko na spełnienie obowiązków, ale również na:
wiarygodność wobec dużych klientów, ocenę dostawcy, udział w przetargach, przechodzenie audytów, utrzymanie współpracy z partnerami biznesowymi.
Ćwiczenie
Ustalenie priorytetów rocznego planu podnoszenia gotowości organizacji i odporności łańcucha dostaw.
Po module
Gotowość organizacji, odporność łańcucha dostaw i decyzje zarządcze w jednym spójnym modelu działania.
Program dla pracowników
Moduł 1. Phishing i socjotechnika w realiach branży PV i OZE
Atak często wygląda jak zwykła sprawa do załatwienia „na już”
Scenariusze:
fałszywa faktura, zmiana rachunku, wiadomość od zarządu, współdzielony plik, kod QR, telefon od rzekomego serwisu.
Zakres:
presja czasu, prośba o poufność, nietypowa domena, skrócony link, logowanie przez załącznik, prośba o kod MFA, bezpieczna weryfikacja drugim kanałem, zgłoszenie podejrzanej wiadomości.
Ćwiczenie
Porównanie trzech wiadomości związanych z zakupem, płatnością i serwisem.
Wykonuję, weryfikuję czy zgłaszam?
Moduł 2. Hasła, MFA i bezpieczna praca na urządzeniach
Konto pracownika jest częścią tożsamości organizacji
Zakres:
indywidualne konta, unikalne hasła, zatwierdzony menedżer haseł, MFA, nieoczekiwane monity, wyłudzanie kodów, blokada ekranu, aktualizacje, zatwierdzone aplikacje, publiczne Wi-Fi, utrata urządzenia, szybkie odbieranie dostępów po zmianie roli.
Ćwiczenie
Reakcja na:
niespodziewany monit MFA, prośbę o „chwilowe” przekazanie loginu, utratę telefonu z dostępem do poczty.
Po module
Zwykła skrzynka pracownika może posłużyć do wiarygodnej zmiany rachunku na fakturze albo przejęcia relacji z klientem.
Moduł 3A. Świadomość OT dla wszystkich pracowników
Nie trzeba dotykać falownika, aby wpłynąć na instalację
Wariant dla pracowników technicznych i nietechnicznych.
Zakres:
różnica pomiędzy OT i systemami biurowymi, wpływ zakłóceń na dostępność, sterowanie i produkcję energii, urządzenia sterujące, portal monitoringu, chmura, konta dostawców, zdalny serwis, punkty styku pracownika z OT, socjotechnika „na serwisanta”, weryfikacja osoby, firmy i zakresu prac, zasady zatwierdzania dostępu, zakaz udostępniania kont, zakaz instalowania niezatwierdzonych narzędzi.
Ćwiczenie
Wiadomość od rzekomego serwisu, alarm w portalu i prośba o pilny dostęp.
Wykonuję, weryfikuję czy zgłaszam?
Po module
Nie trzeba dotykać falownika, aby wpłynąć na instalację — czasem wystarczy przekazać niewłaściwej osobie dostęp albo wiarygodną informację.
Moduł 3B. Bezpieczna praca serwisowa i dostęp do OT
Urządzenie serwisowe może być pomostem między pocztą pracownika a systemem sterującym instalacją
Wariant dla:
serwisu, O&M, automatyków, administratorów, osób organizujących dostęp dostawców.
Zakres:
priorytety IT i OT, zależności pomiędzy urządzeniami, konsekwencje nieplanowanej zmiany, zatwierdzony sprzęt, zatwierdzone oprogramowanie, laptopy, telefony, pamięci USB, narzędzia diagnostyczne, zdalny dostęp dostawcy, potwierdzenie tożsamości, okno prac, najmniejsze uprawnienia, rejestr czynności, zamknięcie dostępu, zmiany i aktualizacje, plan wycofania, osoba decyzyjna, test po zmianie, dokumentowanie czynności.
Ćwiczenie
Serwisant prosi o zainstalowanie narzędzia z prywatnego linku i natychmiastowy dostęp zdalny.
Co robisz?
Moduł 4. Rozpoznanie, zgłoszenie i pierwsza reakcja na incydent
Błąd szybko zgłoszony zwykle kosztuje mniej niż błąd ukryty
Zakres:
przejęte konto, złośliwy załącznik, utrata urządzenia, błędna wysyłka, ransomware, anomalia w portalu, niedostępność usługi, pierwsza reakcja, zachowanie informacji o zdarzeniu, czas i komunikat, dane nadawcy lub strony, identyfikator urządzenia, wykonane czynności, bezpieczny zrzut ekranu, kanał główny i zapasowy, kompletne zgłoszenie, współpraca po zgłoszeniu.
Ćwiczenie
Dwa przypadki:
- Kliknięty link i ujawnione hasło.
2. Nietypowa zmiana w portalu monitoringu.
Uczestnicy przygotowują kompletne zgłoszenie.
Po module
Błąd szybko zgłoszony zwykle kosztuje mniej niż błąd ukryty albo „naprawiany” bez śladu.
Nie tylko obecność. Liczy się efekt.
Program zakłada sprawdzenie, czy uczestnik rzeczywiście przyswoił wiedzę i potrafi zastosować ją w praktyce.
Test końcowy lub krótkie sprawdzenie wiedzy
Potwierdzenie osiągnięcia zakładanych efektów szkolenia.
Checklisty
Praktyczne materiały pomagające przenieść wiedzę ze szkolenia do codziennej pracy.
Certyfikat lub zaświadczenie
Po ukończeniu szkolenia może zostać wydane potwierdzenie udziału i uzyskanych efektów.
Możliwość kontynuacji
Modułowy i cykliczny format pozwala rozwijać oraz aktualizować wiedzę uczestników.
Wybierz zakres szkolenia.
Pojedynczy moduł
Dla organizacji, które chcą przeszkolić zespół w jednym konkretnym obszarze.
Pełna ścieżka dla kadry zarządzającej
4 moduły po 60 minut.
Od samoidentyfikacji i odpowiedzialności kierownictwa po dostawców, łańcuch dostaw
i gotowość organizacji.
Pełna ścieżka dla pracowników
Program obejmujący phishing, bezpieczeństwo kont i urządzeń, OT oraz reakcję na incydenty.
Wariant OT 3A lub 3B dobierany
do profilu uczestników.
Program dopasowany do organizacji
Dobór modułów do:
struktury firmy, profilu uczestników, obowiązków pracowników, poziomu technicznego, sposobu współpracy z dostawcami.
Nie odkładaj KSC / NIS2
na moment, w którym klient, regulator albo incydent wymusi działanie
Przygotuj kadrę zarządzającą do podejmowania
i dokumentowania decyzji.
Naucz pracowników rozpoznawać sytuacje, które mogą prowadzić do incydentu.
Uporządkuj podejście do dostawców, zdalnego dostępu
i bezpieczeństwa OT.
Cennik
| Cena dla członków PSFiME | Cena dla firm nieczłonkowskich |
| 319,20 zł NETTO | 399 zł NETTO |
Przy większej ilości modułów obowiązuje rabat.
| Cena dla członków PSFiME | Cena dla firm nieczłonkowskich |
| 606,48 zł NETTO | 758,10 zł NETTO |
Rabat pakietowy: 5%
| Cena dla członków PSFiME | Cena dla firm nieczłonkowskich |
| 1085,28 zł NETTO | 1356,60 zł NETTO |
Rabat pakietowy: 15%
| Cena dla członków PSFiME | Cena dla firm nieczłonkowskich |
| 2010,96 zł NETTO | 2513,70 zł NETTO |
Rabat pakietowy: 30%
FAQ
Ile trwa jeden moduł?
Każdy moduł trwa 60 minut: 45 minut części merytoryczno-warsztatowej oraz 15 minut pytań.
Czy szkolenie jest tylko dla firm bezpośrednio objętych KSC / NIS2?
Nie. Wymagania dotyczące cyberbezpieczeństwa mogą pojawiać się również w relacjach z klientami i dostawcami, w umowach, audytach oraz postępowaniach przetargowych.
Czy zadania związane z cyberbezpieczeństwem można delegować?
Poszczególne działania mogą zostać powierzone pracownikowi, działowi IT lub dostawcy. Program pokazuje jednak, jak kierownictwo powinno nadzorować ich realizację i dokumentować wykonanie.
Który wariant OT wybrać?
3A — dla pracowników technicznych i nietechnicznych.
3B — dla serwisu, O&M, automatyków, administratorów i osób organizujących dostęp dostawców.
Jaka jest minimalna liczba uczestników?
Minimum 15 osób.
Czy trzeba wykupić cały program?
Nie. Można wybrać pojedynczy moduł albo cały pakiet.
Czy prezes może wysłać na szkolenie pracownika działu IT?
Ścieżka dla kadry zarządzającej dotyczy odpowiedzialności, decyzji i nadzoru po stronie osób kierujących organizacją. Nie jest to szkolenie techniczne, które można sprowadzić wyłącznie do kompetencji działu IT.
Czy szkolenie jest przeznaczone tylko dla osób technicznych?
Nie. Program posiada osobne ścieżki dla kadry zarządzającej i pracowników.
Czy po szkoleniu jest test?
Program przewiduje możliwość końcowego sprawdzenia wiedzy.
Czy uczestnicy otrzymują certyfikat?
Po ukończeniu szkolenia może zostać wydany certyfikat lub zaświadczenie.
Czy szkolenia mogą być realizowane cyklicznie?
Tak. Program został zaprojektowany modułowo i z założeniem kontynuowania oraz aktualizowania wiedzy.